15 ИЮНЯ 2022
------------------------------------------------------------------------
Наш телеграм-канал: t.me/@mailsgun_online
Youtube: youtube.com/@mailsgun_online
------------------------------------------------------------------------
Приход отца Боба и он сам стали жертвой BEC-атаки.
BEC — это афера, ориентированная главным образом на компании, работающие с иностранными поставщиками, а также предприятия, которые регулярно проводят безналичные платежи.
Атака начинается со сбора информации о компании: сведения о руководителях и бухгалтерах, выполняющих платежи, адреса электронной почты сотрудников, данные о контрагентах. С помощью фишинга или вредоносных программ преступники компрометируют учётные записи электронной почты руководителя, финансистов и бухгалтеров, изучают переписку с контрагентами. Их задача — выяснить, каким образом происходят финансовые транзакции, кто запрашивает перевод, кто его подтверждает и кто непосредственно выполняет.
Когда необходимая информация собрана, мошенники действуют по одной из следующих схем.
Фиктивные счета-фактуры
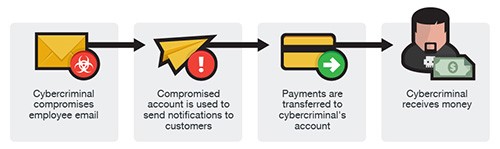
Выяснив детали взаимоотношений компании с поставщиками, мошенники присылают от имени одного из них письмо о смене реквизитов. Сотрудники бухгалтерии корректируют информацию в финансовых документах и пересылают деньги преступникам. Жертвой этой схемы стал приход Святого Амвросия.
Распоряжение лжеруководителя
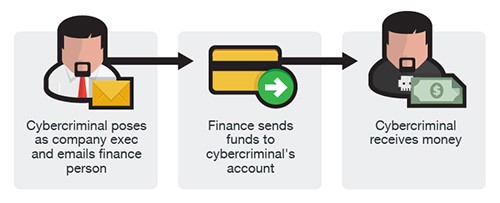
Используя скомпрометированный почтовый ящик, мошенники направляют в финансовое подразделение письмо от имени генерального директора или другого руководителя, уполномоченного проводить денежные операции. В послании содержится требование срочно перевести деньги на указанный счёт под каким-либо убедительным предлогом.
Письма от лжебухгалтера

Мошенники направляют контрагентам компании письма о смене реквизитов со скомпрометированного е-мейла сотрудника финансового подразделения. Получив сообщение, контрагенты вносят исправления и начинают перечислять деньги мошенникам.
Лжеюрист
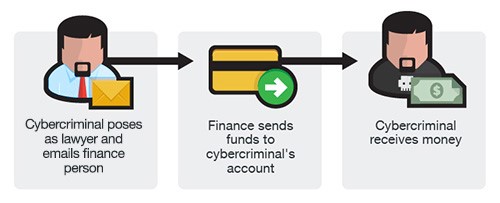
Киберпреступник связывается с сотрудниками финансового отдела или генеральным директором по электронной почте или по телефону и представляется как работник юридической фирмы, которая занимается конфиденциальными и срочными вопросами. Сообщив о какой-либо вымышленной, но выглядящей убедительно угрозе, мошенник предлагает тайно перевести ему средства для срочного урегулирования проблемы. Как правило, «угроза» обнаруживается под конец рабочей недели за несколько минут до конца рабочего дня или в канун праздников, когда сотрудники готовятся к отдыху и не склонны слишком критично оценивать ситуацию.
Приход Святого Амвросия не стал требовать возмещение ущерба со своих сотрудников, однако далеко не все компании, ставши жертвами BEC, настолько снисходительны. Например, медиакомпания из Шотландии предъявила к своей бывшей сотруднице, выполнившей денежные переводы BEC-мошенникам, иск на сумму 108 тысяч фунтов стерлингов за то, что она проигнорировала предупреждение из банка о мошенническом характере перевода.
Впрочем, устрашение персонала вряд ли можно всерьёз рассматривать в качестве эффективной меры защиты от BEC-атак. По-настоящему действенным будет сочетание организационных и технических мероприятий.
Поскольку BEC-письма не содержат ссылок, вложений и, как правило, не имеют типичных признаков вредоносных писем, традиционные защитные решения не справляются с их выявлением. Помочь тут может комплексная защита для электронной почты с использованием искусственного интеллекта и машинного обучения.
В Trend Micro мы используем ИИ-инструмент, получивший название Expert System. Он имитирует процесс принятия решения специалистом по безопасности. Для этого система оценивает провайдера, от которого отправлено письмо, сопоставляет адрес электронной почты отправителя с действительным адресом организации. Если письмо пришло от руководителя организации, производится проверка наличия такого руководителя в штатном расписании, а также его доступность по контактным данным.
На следующей стадии экспертная система выполняет контент-анализ содержимого электронного письма, выявляя намерения отправителя на предмет характерных для BEC-писем факторов — срочности, важности и требований выполнить финансовые действия. Результаты анализа передаются в систему машинного обучения.

Выявление автора письма среди руководителей компании Enron
Если в письме не выявлено ничего подозрительного, в дело вступает система анализа стиля текста — Writing Style DNA («ДНК стиля письма»). Эта разработка Trend Micro использует систему машинного обучения, чтобы сравнить послание руководителя или контрагента с его предыдущими сообщениями. Writing Style DNA использует более 7 тысяч характеристик сообщения для выявления уникального стиля отправителя. В их числе использование заглавных букв в словах и знаков препинания, длина предложений, излюбленные слова и выражения и многое другое.
Для создания модели стиля искусственному интеллекту требуется проанализировать от 300 до 500 ранее отправленных писем. Важный момент: для защиты конфиденциальности ИИ извлекает только метаданные, характеризующие стиль отправителя, но не сам текст.
Компрометация деловой переписки отличается от обычных атак минимальной технологичностью. Успех BEC-атак напрямую зависит от качества собранной информации и работы социальных инженеров. Фактически эти атаки ближе к обычному «офлайновому» мошенничеству, что и обуславливает сложность противодействия им с помощью традиционных технических решений.
Успешно выявлять и блокировать BEC-атаки позволяет использование защитных систем на базе машинного обучения и искусственного интеллекта в сочетании с обучением сотрудников и другими организационными мероприятиями.
Source: habr1
Ну и напоследок напоминаю вам о нашем новом проекте vkserfing bot.
